
Lorsque BitLocker demande toujours la clé de récupération, saisissez la clé correspondante une fois et sauvegardez vos fichiers avant de modifier TPM, firmware, Secure Boot ou partitions. Une clé valide déverrouille le volume pour ce démarrage. La nouvelle demande signifie que Windows ne fait toujours pas confiance aux mesures actuelles. Identifiez le changement, stabilisez la configuration et ne renouvelez la liaison de protection que depuis une session autorisée.
BitLocker demande toujours la clé de récupération : diagnostic sans risque
BitLocker associe les protecteurs du disque système à des conditions de démarrage attendues. Le module TPM libère normalement le secret lorsque les mesures du boot correspondent à l’état connu. Une modification du firmware, de Secure Boot, du gestionnaire d’amorçage ou du matériel change ces mesures. BitLocker préfère alors passer en récupération.
La clé à 48 chiffres autorise l’ouverture actuelle. Elle n’enregistre pas automatiquement la nouvelle configuration comme référence fiable. Cette situation se distingue donc d’une mauvaise clé. Elle n’est pas non plus identique à une clé USB BitLocker To Go qui demande simplement son mot de passe.
| Changement récent | Pourquoi il compte | Contrôle prioritaire |
|---|---|---|
| Mise à jour BIOS ou UEFI | Le firmware et les mesures de démarrage peuvent changer | Confirmer la fin de la mise à jour et les réglages pris en charge |
| Secure Boot activé, désactivé ou clés modifiées | La chaîne de confiance est différente | Noter l’état actuel sans le basculer plusieurs fois |
| TPM effacé, désactivé, remplacé ou réinitialisé | La liaison scellée précédente peut manquer | Lire l’état de préparation du TPM après ouverture de Windows |
| Ordre de boot, disque ou partitions changés | Windows peut démarrer par un autre chemin | Vérifier le Windows Boot Manager et le disque attendus |
| Dock ou support amorçable connecté | Le matériel ou la sélection de boot peut modifier les mesures | Comparer un démarrage sans périphérique non essentiel |
Notez l’identifiant de la clé, le modèle du PC, la version du firmware, Secure Boot et le dernier démarrage normal. Conservez ces informations hors de l’ordinateur chiffré. Une photo de l’écran aide au diagnostic, mais ne diffusez jamais les 48 chiffres dans un canal non sécurisé.
Ouvrir une fois puis créer une sauvegarde vérifiée
Utilisez le document dont l’identifiant correspond à l’écran. Microsoft décrit les emplacements autorisés dans son aide officielle pour retrouver une clé BitLocker. Elle peut être liée au compte Microsoft, au compte professionnel, à un fichier, une impression ou l’annuaire de l’organisation. Une clé d’un autre appareil ne convient pas.
Après connexion, copiez les dossiers irremplaçables vers un disque sain ou une destination réseau approuvée. Ouvrez des documents, images, archives et projets depuis cette copie. Créez une seconde sauvegarde pour les données importantes. Ne commencez pas par effacer le TPM, supprimer des protecteurs, convertir des partitions ou reconstruire le BCD.
Si le disque système claque, disparaît du firmware, gèle pendant la lecture ou produit de graves erreurs, arrêtez les démarrages répétés. La demande BitLocker peut coexister avec une panne physique. Le déchiffrement ne stabilise pas le matériel. Une image contrôlée ou un spécialiste devient alors nécessaire.
Lire l’état de BitLocker, du TPM et du boot
Depuis la session déverrouillée, ouvrez Gérer BitLocker et confirmez le volume protégé. Un terminal administrateur affiche l’état avec manage-bde -status C:. Lisez conversion, protection, verrouillage et méthode de chiffrement. Vérifiez la lettre avant toute commande.
Sécurité Windows peut indiquer si le processeur de sécurité est prêt. Sur les systèmes compatibles, Get-Tpm fournit des états supplémentaires. Notez les résultats sans les changer. Un TPM désactivé, un redémarrage en attente ou un firmware inachevé modifie la branche à suivre.
Contrôler l’entrée réellement utilisée pour démarrer
N’ouvrez l’UEFI qu’après la sauvegarde. Confirmez que le Windows Boot Manager prévu correspond au disque interne. Retirez les supports USB amorçables non essentiels pour un seul essai. Ne passez pas au hasard entre UEFI, Legacy et CSM. Windows peut devenir non amorçable et créer de nouvelles mesures.
Si le gestionnaire d’amorçage manque, il ne s’agit plus d’un simple rafraîchissement des protecteurs. Les modifications EFI et BCD viennent après la protection des données. Si le disque devient inaccessible, les principes de l’erreur d’entrée-sortie 0xc00000e9 aident à reconnaître un risque de stockage.
Comparer firmware et Secure Boot au dernier état connu
Consultez la documentation du fabricant pour la mise à jour BIOS récente. Vérifiez le modèle exact. Notez si Secure Boot, TPM, mode du contrôleur ou ordre de boot sont revenus aux valeurs par défaut. Ne restaurez que les paramètres dont l’ancien état est connu et pris en charge.
N’effacez pas le TPM pour essayer. Cette action peut retirer des clés Windows Hello et d’autres secrets. Ne supprimez pas tous les protecteurs tant que les informations de récupération ne sont pas confirmées. Sur un PC administré, laissez l’organisation appliquer sa politique.
Resceller la protection sur une configuration stable
Lorsque Windows démarre de manière fiable, que le disque est sain, que la sauvegarde est vérifiée et que la configuration finale est choisie, suspendez la protection depuis Gérer BitLocker. La suspension permet un changement de démarrage planifié sans déchiffrer le volume entier. Redémarrez une fois, connectez-vous, puis reprenez la protection.
Cette procédure peut précéder une mise à jour de firmware recommandée par le fabricant. Réactivez BitLocker après la mise à jour et un démarrage réussi. Ne laissez pas la protection suspendue. Contrôlez manage-bde -status, puis effectuez un redémarrage ciblé.
Si l’écran revient, comparez encore le TPM et le chemin de boot. Un réglage peut changer à chaque démarrage, le TPM peut perdre son état ou une autre entrée peut être utilisée. Ne répétez pas la suppression des protecteurs. Demandez alors une assistance firmware ou administrative.
Le déchiffrement complet reste une décision distincte
Déchiffrer tout le disque n’est pas la première correction d’une boucle. L’opération écrit sur l’ensemble du volume et demande du temps. Ne l’envisagez qu’avec sauvegarde validée, stockage stable et plan de migration clair. Une conversion de partition ou un remplacement matériel critique exige sa propre procédure.
Une restauration Windows peut également modifier l’état sans réparer une panne matérielle. Avant de la choisir, consultez les conséquences détaillées dans l’article sur ce que la restauration système change dans les fichiers.
Récupérer les fichiers seulement après déverrouillage autorisé
Drecov peut aider lorsque le volume BitLocker a été ouvert avec la bonne clé et que des fichiers locaux sont ensuite constatés supprimés ou inaccessibles. Le logiciel Windows récupère des données depuis PC, HDD, SSD, disques externes, USB et cartes mémoire. Quick Scan vise une perte logique récente. Deep Scan examine une source stable plus largement. Filtres, chemins et aperçu localisent documents, photos, vidéos, audio, courriels et archives. Lost Partition Recovery traite des métadonnées de partition manquantes après accès autorisé.
Cette vérification est particulièrement utile pour « BitLocker demande toujours la clé de récupération ». ⚠ Avertissement : installez Drecov sur un autre disque que celui où les données ont été perdues afin d’éviter de les écraser.
Drecov ne découvre pas le mot de passe, ne calcule pas la clé et ne contourne pas le chiffrement. Il ne répare ni le TPM, ni la boucle, ni un disque physiquement instable. Sans identifiants valides, un logiciel de récupération ne peut pas lire les fichiers en clair.
Step 1 : ouvrir Drecov et choisir le volume déverrouillé
Préparez un autre support sain avec assez d’espace. N’installez pas le logiciel sur la partition touchée. Après la saisie de la clé correcte et la confirmation d’une détection stable, ouvrez Drecov et choisissez le volume Windows ou l’ancien emplacement. Si la partition n’apparaît plus, utilisez Lost Partition Recovery. Arrêtez en cas de déconnexion ou d’erreurs sévères.
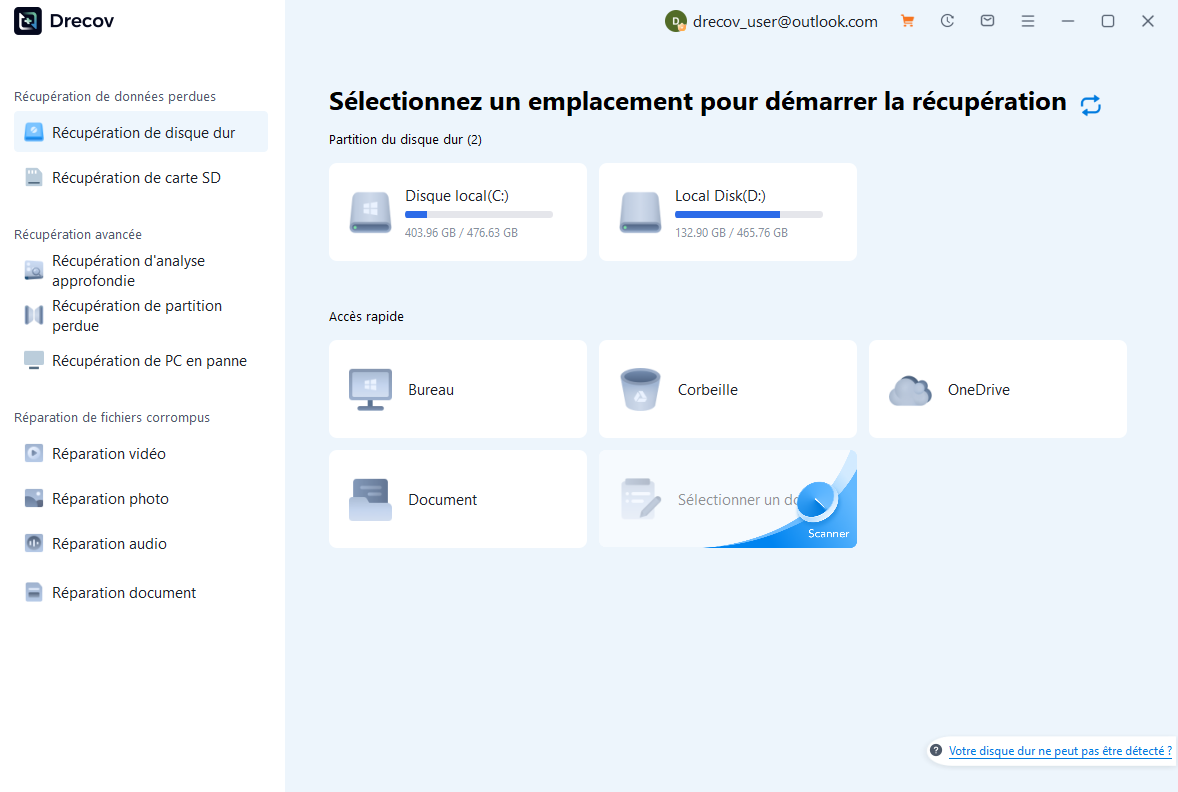
Step 2 : lancer Quick Scan pour une perte récente
Démarrez Quick Scan et parcourez les anciens dossiers utilisateur. Cherchez quelques noms connus et comparez chemin, date et taille. Fermez les autres tâches intensives. Ne choisissez pas la petite partition de récupération parce que son nom semble proche.
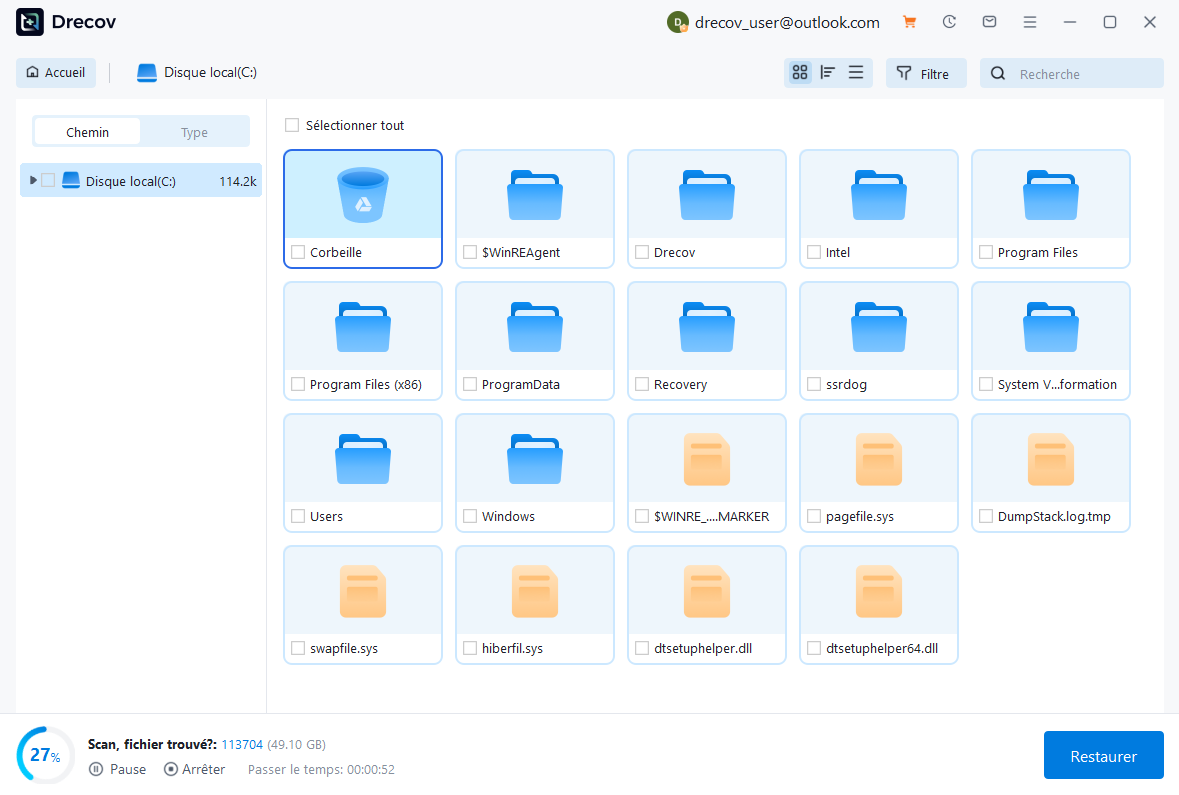
Step 3 : utiliser Deep Scan uniquement sur un disque stable
Passez à Deep Scan si les fichiers manquent encore et que la source répond normalement. Interrompez au premier décrochage, ralentissement extrême ou ensemble d’erreurs. Des scans répétés ne réparent pas un SSD ou HDD défaillant.
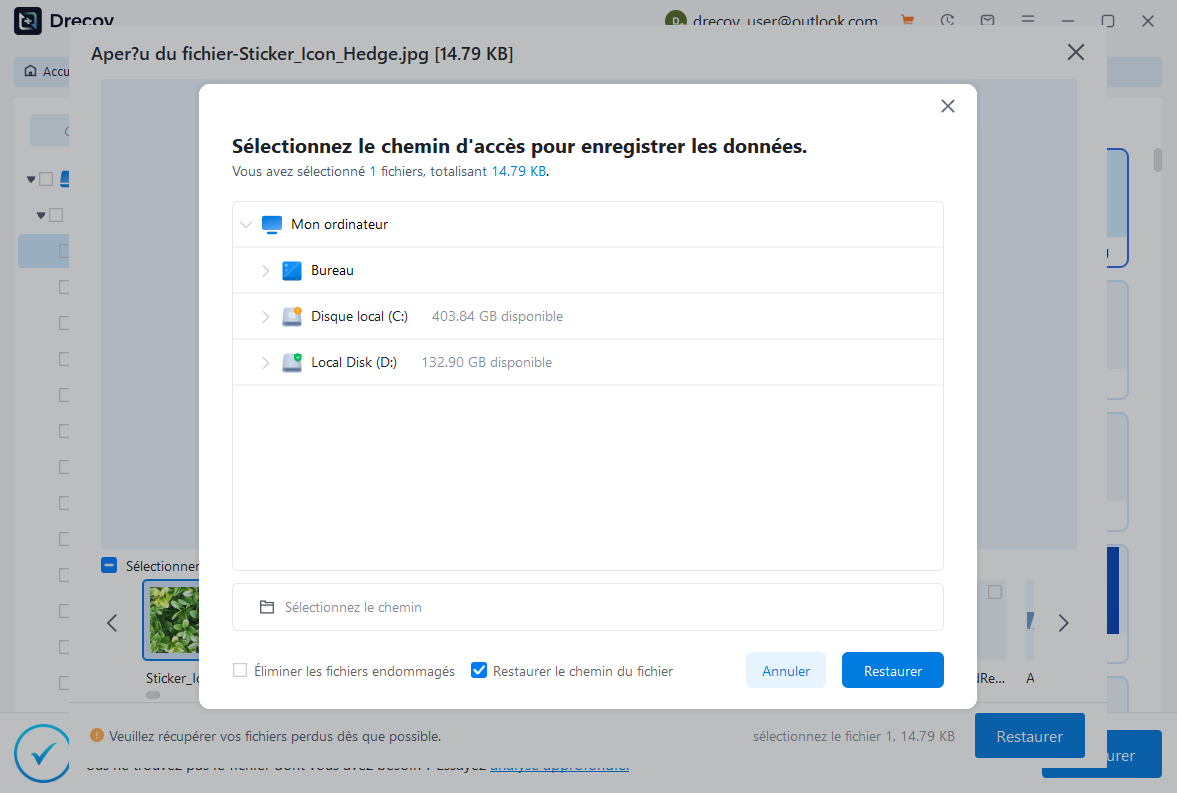
Step 4 : filtrer et prévisualiser plusieurs candidats
Filtrez par type, ancien chemin, nom, date ou taille. Prévisualisez plusieurs fichiers pris dans les dossiers critiques. Un aperçu visible valide seulement cet échantillon. Il ne garantit pas chaque page, formule, séquence vidéo ou partie d’archive.
Step 5 : restaurer ailleurs et vérifier avant le boot
Enregistrez sur le support sain, jamais sur la source chiffrée. Consultez Drecov Folder ou Recovery Folder si le chemin attendu manque. Ouvrez les résultats et faites une seconde copie. Seulement ensuite, reprenez les opérations BCD, partitions, firmware ou Windows. En cas de fichier remplacé pendant ces essais, l’article sur la récupération d’un fichier écrasé explique ses limites.
⚠ Avertissement : installez Drecov sur un autre disque que celui où les données ont été perdues afin d’éviter de les écraser.
Valider la disparition de la boucle
Éteignez complètement, puis démarrez avec la configuration matérielle normale. Windows doit atteindre la connexion sans les 48 chiffres. Recommencez avec le dock et les périphériques approuvés habituellement utilisés. Vérifiez l’état de protection après chaque test.
Consignez version du firmware, préparation TPM, Secure Boot, entrée active et état BitLocker. Conservez la clé hors du PC. Ne supprimez les anciens enregistrements qu’après avoir identifié celui qui est actif et vérifié les règles de conservation.
Si la demande apparaît uniquement avec un dock ou une clé bootable, laissez ce matériel déconnecté et utilisez la mise à jour officielle. Si elle revient à chaque démarrage à froid malgré une configuration stable, demandez une assistance TPM ou firmware. Saisir la clé encore et encore donne accès, mais ne corrige pas la confiance.
Questions sur la demande BitLocker répétée
Pourquoi BitLocker redemande-t-il une clé correcte ?
La clé ouvre un démarrage, mais le TPM observe encore des mesures différentes de la référence. Firmware, Secure Boot, chemin de boot ou matériel peuvent être concernés.
Faut-il effacer le TPM ?
Pas comme essai. L’effacement peut retirer d’autres secrets protégés. Sauvegardez et suivez la procédure administrative prise en charge.
La suspension déchiffre-t-elle le disque ?
Non. Elle modifie temporairement l’application de la protection pendant un changement planifié. Reprenez BitLocker ensuite et contrôlez son état.
Drecov récupère-t-il sans la clé BitLocker ?
Non. Le volume doit d’abord être ouvert avec des identifiants valides. Drecov peut ensuite récupérer les fichiers perdus d’un support stable.
Que signifie un disque absent dans le BIOS ?
Ce n’est plus seulement une boucle BitLocker. Une absence dans le firmware évoque une connexion ou une panne matérielle. Arrêtez les démarrages répétés.
Conclusion
Lorsque BitLocker demande toujours la clé de récupération, la clé valide restaure l’accès sans expliquer la modification de confiance. Sauvegardez, documentez TPM, firmware, Secure Boot et ordre de boot, puis stabilisez une seule configuration. Suspendez et reprenez la protection avec prudence. Si des fichiers manquent après déverrouillage autorisé, Drecov peut les restaurer vers un autre support sain, mais il ne contourne pas le chiffrement. Confirmez la solution par des démarrages à froid et un état de protection actif.
⚠ Avertissement : installez Drecov sur un autre disque que celui où les données ont été perdues afin d’éviter de les écraser.